
Startseite / IT-Dienstleistungen / IT-Sicherheit / Cybersecurity
IT-Sicherheit für Unternehmen im Kreis Kleve
Wir helfen Unternehmen dabei, ihre bestehende IT-Infrastruktur, Zugriffswege und Schutzmaßnahmen strukturiert zu betrachten und sinnvolle nächste Schritte zu planen.
Für Unternehmen am Niederrhein

Angriffsflächen
Wo Unternehmen angreifbar sind
IT-Sicherheitsprobleme beginnen selten mit einem spektakulären Angriff. Häufig entstehen Risiken im Arbeitsalltag: ein Passwort wird mehrfach verwendet, ein Mitarbeiter öffnet einen täuschend echten Anhang oder ein ehemaliges Benutzerkonto bleibt aktiv. Auch fehlende Updates, unklare Zugriffsrechte und nicht getestete Datensicherungen können im Ernstfall teuer werden.
Bewertung
IT-Sicherheit zuerst richtig bewerten
Bevor neue Technik angeschafft oder Einstellungen geändert werden, braucht es einen realistischen Überblick. Wir betrachten gemeinsam, wie Ihre IT aufgebaut ist, welche Systeme besonders wichtig sind und wo sich Zugänge, Daten oder Arbeitsabläufe unnötig angreifbar machen.
Bestandsaufnahme statt Bauchgefühl
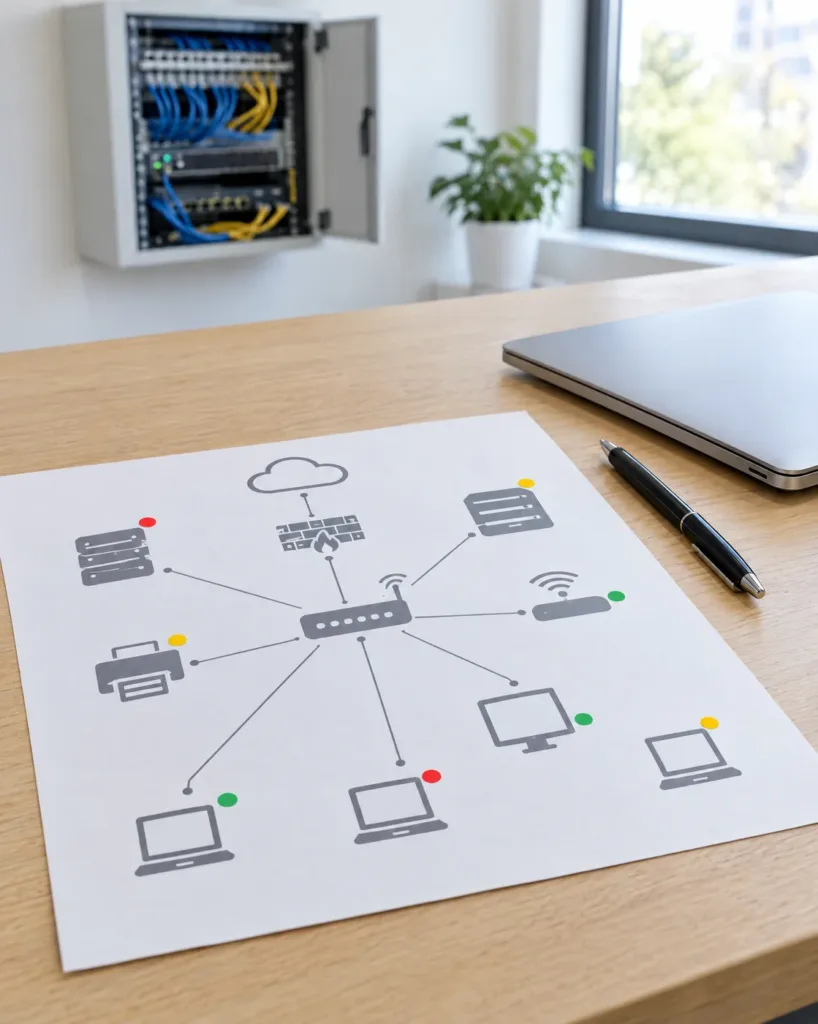
Wir erfassen die wesentlichen Bausteine Ihrer IT-Infrastruktur: Arbeitsplätze, Server, Netzwerkzugänge, Cloud-Dienste, Benutzerkonten und vorhandene Schutzmaßnahmen. Wir orientieren uns dabei an bewährten technischen Praktiken. Ziel ist keine formale Zertifizierung, sondern eine verständliche Grundlage für technische Entscheidungen.
Risiken sinnvoll priorisieren
Nicht jede Schwachstelle hat dieselbe Bedeutung. Ein gemeinsamer Drucker erfordert eine andere Bewertung als ein Server mit Kundendaten oder ein Administratorzugang. Wir helfen Ihnen dabei, dringende Punkte von sinnvollen Verbesserungen zu unterscheiden und Maßnahmen in eine nachvollziehbare Reihenfolge zu bringen.
Maßnahmen
Die wichtigsten IT-Sicherheitsmaßnahmen
Wirksame IT-Sicherheit besteht aus mehreren aufeinander abgestimmten Maßnahmen. Ein einzelnes Produkt kann Risiken reduzieren, ersetzt aber kein Gesamtkonzept. Einen vollständigen Schutz vor Angriffen kann keine Maßnahme garantieren.
Mehrstufige Anmeldung
Zusätzliche Bestätigung bei der Anmeldung kann den Missbrauch gestohlener Passwörter deutlich erschweren.
Aktuelle Systeme
Regelmäßige Updates schließen bekannte Schwachstellen in Betriebssystemen, Anwendungen und Netzwerkkomponenten.
Schutz der Endgeräte
Geschäftlich genutzte PCs, Notebooks und Mobilgeräte benötigen nachvollziehbare Sicherheits- und Zugriffsregeln.
Sichere Datensicherung
Backups sollten zum Unternehmen passen, getrennt aufbewahrt und in sinnvollen Abständen auf Wiederherstellbarkeit geprüft werden.
Klare Berechtigungen
Mitarbeiter erhalten nur die Zugriffe, die sie für ihre Aufgaben benötigen.
Getrennte Netzwerke
Gäste, IoT-Geräte und Sicherheitstechnik können vom internen Firmennetz getrennt werden.
Aufmerksame Mitarbeiter
Ein klarer Umgang mit verdächtigen E-Mails und ungewöhnlichen Anfragen reduziert vermeidbare Risiken.

Konten & Geräte
Konten und Geräte sicher verwalten
Der Zugang zu Unternehmensdaten beginnt in vielen Fällen mit einem Benutzerkonto und einem Gerät. Deshalb sind nachvollziehbare Rechte, sichere Anmeldungen und ein geordneter Umgang mit Arbeitsgeräten zentrale Bestandteile der IT-Sicherheit im Unternehmen.
Zugänge klar regeln
Wir unterstützen Sie bei der Strukturierung von Benutzerkonten, Rollen und Zugriffsrechten. Dabei geht es um praktische Fragen: Wer benötigt Zugriff auf welche Dateiablage? Wer darf neue Benutzer anlegen? Welche externen Personen dürfen eingeladen werden? Und was passiert mit Zugängen, wenn ein Mitarbeiter das Unternehmen verlässt?
Geschäftsgeräte im Blick behalten
Notebooks, Smartphones und Tablets verlassen heute regelmäßig das Büro. Für den Schutz geschäftlicher Daten ist es wichtig, dass Geräte, Konten und Zugriffswege zusammen betrachtet werden. Welche technischen Maßnahmen im Einzelfall sinnvoll sind, hängt von der eingesetzten Umgebung, den Geräten und den Arbeitsabläufen ab.
Netzwerk & Wiederherstellung
Netzwerk, Backup und Wiederherstellung
Gute IT-Sicherheit denkt nicht nur an den Schutz vor Angriffen. Sie berücksichtigt auch, wie ein Betrieb nach einem technischen Defekt, einer Fehlbedienung oder einem Schadsoftware-Vorfall wieder arbeitsfähig wird.

Netzwerke sinnvoll trennen
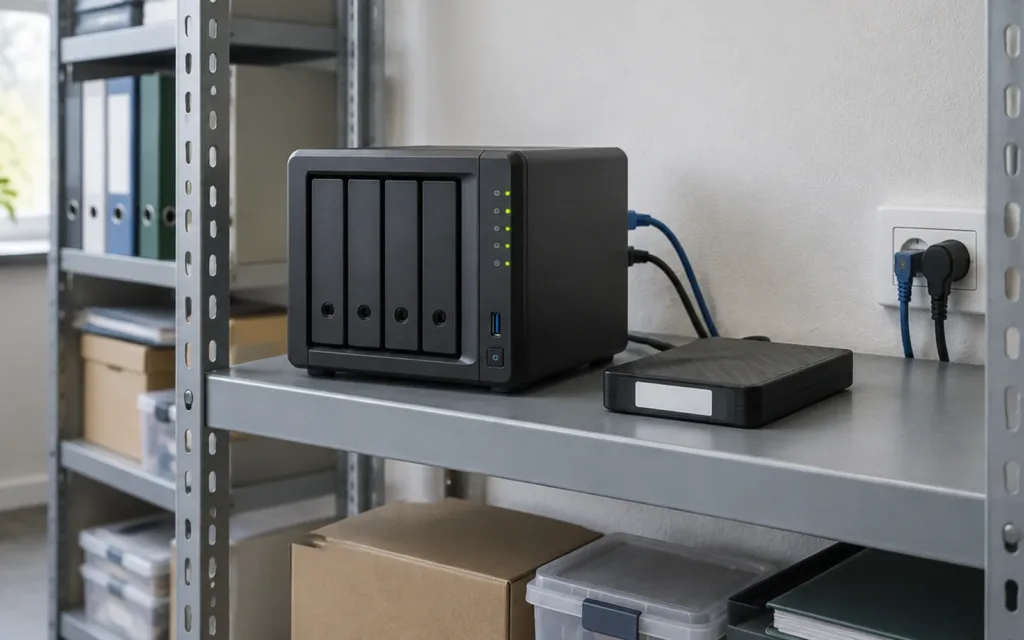
Ein Gast-WLAN, eine Kamera, ein Kassensystem und ein Büroarbeitsplatz müssen nicht im gleichen Netzwerkbereich arbeiten. Durch eine passende Segmentierung lassen sich Bereiche voneinander trennen und Zugriffe gezielter steuern. Das erhöht Übersicht und begrenzt mögliche Auswirkungen, wenn ein einzelnes Gerät betroffen ist.
Wiederherstellung vorbereiten
Eine Datensicherung ist nur dann hilfreich, wenn Daten im Bedarfsfall auch wieder verfügbar gemacht werden können. Wir besprechen mit Ihnen, welche Daten und Systeme besonders wichtig sind, welche Wiederherstellungszeit realistisch benötigt wird und wie vorhandene Backup-Routinen sinnvoll geprüft werden können.
Weiterführende Leistungen
Arbeitsalltag
IT-Sicherheit im Arbeitsalltag
Technische Schutzmaßnahmen helfen nur dann, wenn sie im Alltag akzeptiert und richtig genutzt werden. Sicherheitsregeln dürfen nicht so kompliziert sein, dass Mitarbeiter sie umgehen. Deshalb setzen wir auf verständliche Abläufe, die zu Ihrem Betrieb passen.
IT-Sicherheit und Datenschutz sinnvoll verbinden
Technische Schutzmaßnahmen können eine datenschutzgerechte Nutzung von IT-Systemen unterstützen. Dazu gehören beispielsweise nachvollziehbare Berechtigungen, geschützte Zugänge, Datensicherungen und der Schutz von Servern oder Netzwerkschränken. Die rechtliche Bewertung Ihrer Verarbeitungstätigkeiten, Verträge und organisatorischen Pflichten ist jedoch nicht Bestandteil einer technischen Beratung.
Wir unterstützen Sie bei technischen Maßnahmen für eine datenschutzgerechte IT-Nutzung. Für rechtliche Fragen beziehen Sie bei Bedarf Ihren Datenschutzbeauftragten oder eine Rechtsberatung ein.
Digital & physisch
Digitale und physische Sicherheit verbinden
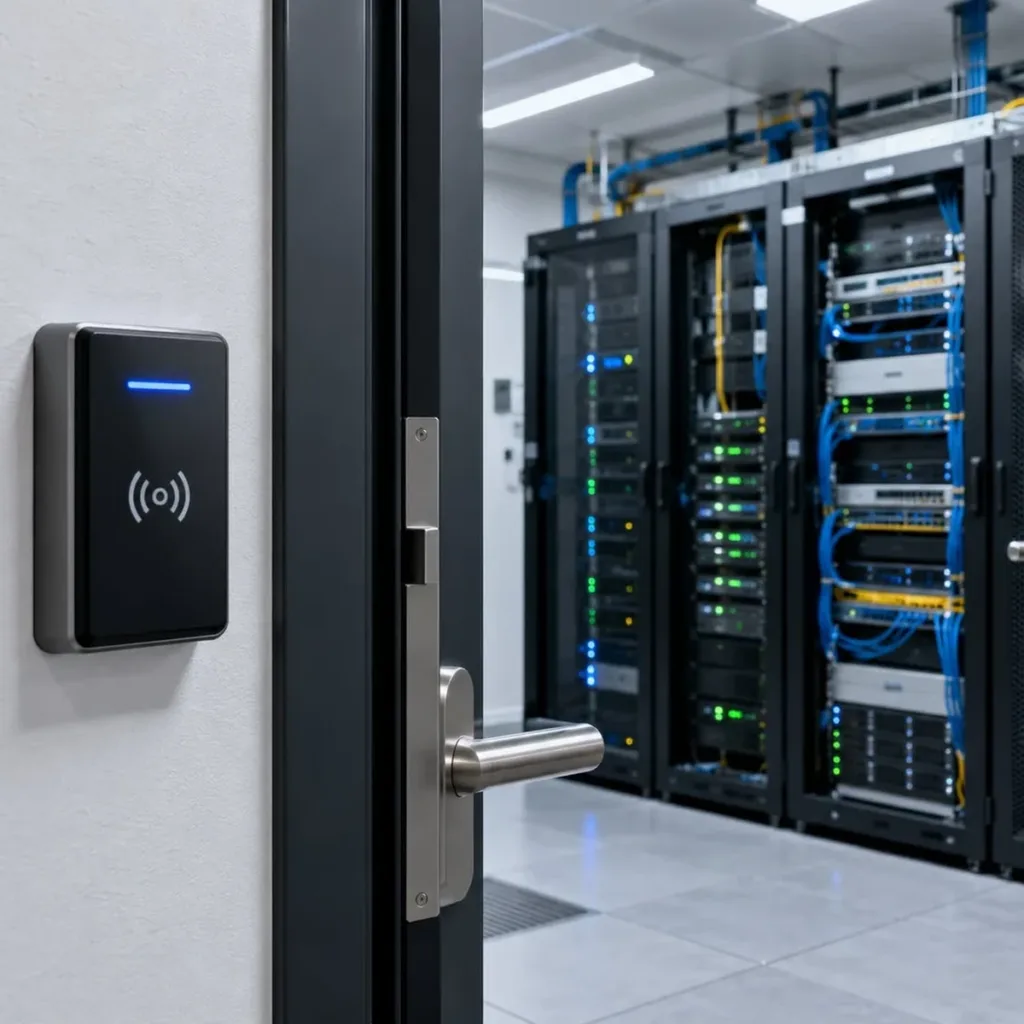
Server, Netzwerkkomponenten und Verwaltungszugänge benötigen nicht nur digitale Schutzmaßnahmen. Wer unbefugt in einen Serverraum gelangt, ein Netzwerkkabel trennt oder auf eine Zentrale zugreift, kann technische Sicherheitsvorkehrungen umgehen. Als Anbieter für IT und Sicherheitstechnik denken wir beide Seiten zusammen.
Technische Räume schützen
Für Serverräume, Netzwerkschränke und andere sensible Bereiche können abgestimmte Zutritts- und Überwachungskonzepte sinnvoll sein. Welche Maßnahmen passen, hängt vom Objekt, der Nutzung und den vorhandenen Sicherheitsanforderungen ab.
Ablauf
In 4 Schritten zu mehr IT-Sicherheit
Wir schaffen zuerst Transparenz, priorisieren die wichtigsten Punkte und stimmen Maßnahmen so ab, dass sie zu Ihrem Betrieb passen.

IT-Infrastruktur erfassen
Wir besprechen vorhandene Systeme, Zugänge, Daten und bekannte Auffälligkeiten.
Risiken bewerten
Gemeinsam ordnen wir ein, welche Punkte besonders dringend sind und wo Handlungsbedarf besteht.
Maßnahmen abstimmen
Sie entscheiden auf Basis verständlicher Empfehlungen, welche Schritte umgesetzt werden sollen.
Umsetzung begleiten
Bei Bedarf koordinieren wir die technische Umsetzung und binden für spezielle Anforderungen qualifizierte Fachpartner ein.
Kontakt
IT-Sicherheit im Kreis Kleve verbessern
Lassen Sie Ihre bestehenden Schutzmaßnahmen prüfen und besprechen Sie mit uns, welche nächsten Schritte für Ihr Unternehmen sinnvoll sind.
Wir arbeiten für Unternehmen im Kreis Kleve und am Niederrhein – pragmatisch, nachvollziehbar und ohne pauschale Sicherheitsversprechen.
Kranenburg · Kreis Kleve · Niederrhein
Einsatzgebiet: Kreis Kleve und Niederrhein
Häufige Fragen
Häufige Fragen zur IT-Sicherheit
Antworten zu Maßnahmen für KMU, MFA, Datenschutz und Homeoffice.